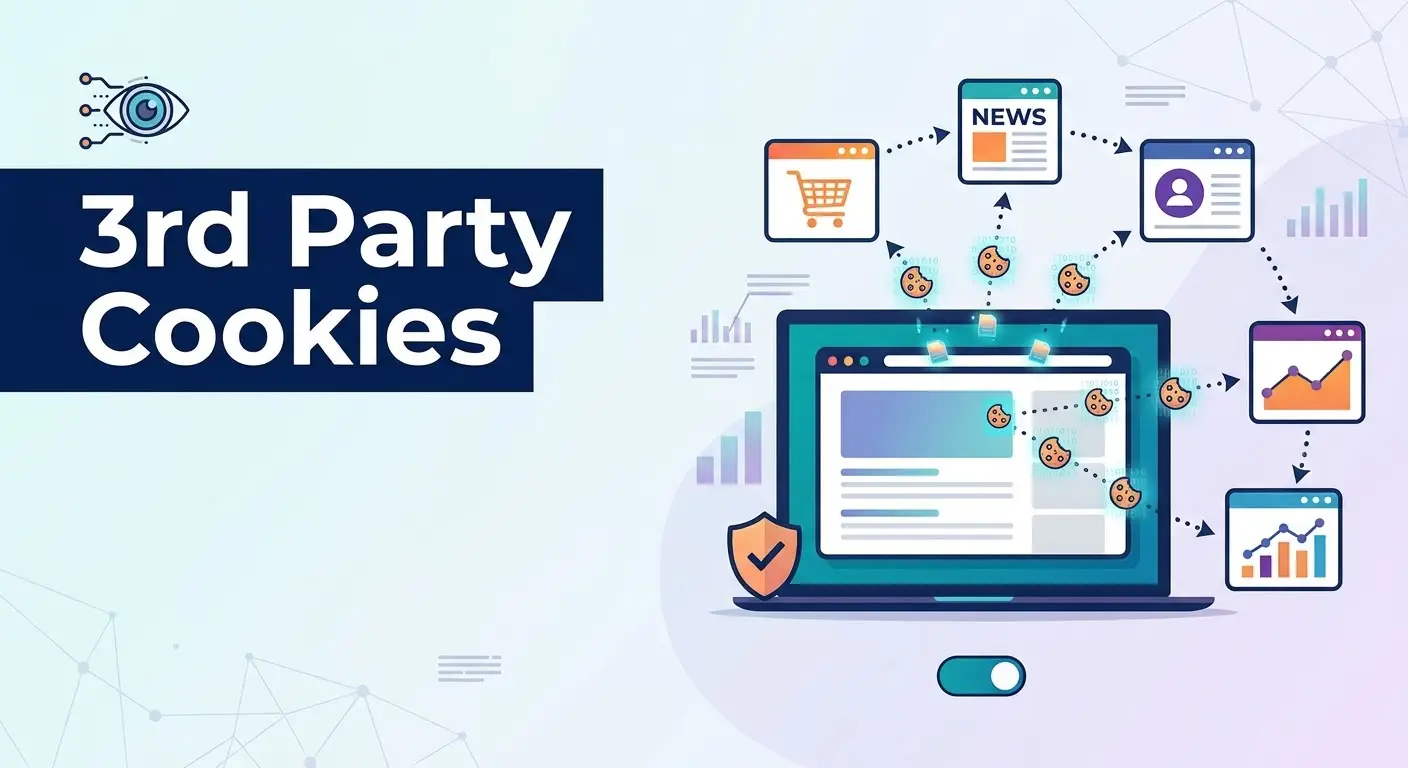
Cuando Google anunció el fin de las cookies de terceros en Chrome, buena parte del sector marketing entró en pánico gestionado: hubo que rediseñar embudos, repensar la atribución y aprender a vivir sin el rastreo cómodo de toda la vida. En un hospital privado, ese pánico llega acompañado de un problema extra que casi nadie cuenta: el dato que necesitamos para hacer bien nuestro trabajo es, por definición legal, dato sensible. El artículo 9 del RGPD lo llama «categoría especial de datos personales» y lo protege con un nivel de exigencia que no tiene nada que ver con saber qué zapatillas mira alguien en una tienda online.
Llevo años dirigiendo marketing y comunicación en un grupo hospitalario y esta es la pregunta que más me hacen otros directores de marketing sanitario: si no puedo rastrear, segmentar ni retargetear como lo hace un e-commerce, ¿cómo construyo una estrategia de captación que funcione y que, además, no me exponga a una sanción o a un problema reputacional serio? Esto es exactamente lo que explico aquí: cómo diseñamos la captación y la segmentación de first-party data sin tocar ni un solo dato clínico.
Por qué el dato sanitario no puede tratarse como un dato de e-commerce
El marketing sin cookies en sanidad no es una versión «más estricta» del marketing sin cookies de cualquier otro sector. Es un problema distinto de raíz. Un e-commerce puede first-party-data-ficar casi cualquier cosa: qué producto miraste, cuánto tiempo estuviste en una página, qué añadiste al carrito. Todo eso, tratado con consentimiento, es dato personal normal.
En un hospital, en cuanto ese dato se cruza con información de salud, cambia de categoría. Saber que un usuario navegó por la sección de traumatología no es un dato inocuo: es un indicio sobre su estado de salud, y el RGPD lo trata como tal en el artículo 9. Esto tiene consecuencias muy concretas para el marketing:
- El consentimiento tiene que ser explícito y específico, no genérico. No vale un «acepto la política de privacidad» para justificar el tratamiento de datos de salud con fines comerciales.
- No se puede inferir diagnóstico ni patología a partir del comportamiento digital, aunque técnicamente sea posible hacerlo. Que la tecnología lo permita no significa que esté permitido.
- La base jurídica cambia. El interés legítimo, que en otros sectores sostiene buena parte del marketing digital, no sirve para justificar el tratamiento de datos de salud con fines de captación.
Esto obliga a diseñar la arquitectura de datos antes de diseñar la campaña. En marketing sanitario, el cumplimiento normativo no es un trámite legal que se resuelve al final: condiciona qué se puede medir, qué se puede segmentar y qué se puede automatizar desde el primer día.
Fuentes de first-party data que sí puede usar un hospital
La buena noticia es que un hospital tiene fuentes de first-party data legítimas y potentes, siempre que se recojan con el consentimiento adecuado y se traten separadas del historial clínico. Estas son las que usamos de forma habitual.
Formularios de contacto y solicitud de cita
Es la fuente más directa y, bien diseñada, la más limpia legalmente. La clave está en pedir solo lo necesario para el propósito declarado: nombre, contacto, especialidad de interés y, si acaso, un campo abierto para el motivo de consulta que el usuario decide voluntariamente rellenar. Ese campo libre no se usa para segmentación automática de marketing; se traslada al equipo asistencial y se trata como lo que es, información clínica.
Newsletter y contenido de valor
La suscripción a un boletín de salud, con consentimiento explícito y finalidad declarada, es first-party data de manual. Lo que aprendimos con el tiempo es que funciona mejor cuando el contenido tiene valor real: prevención, guías de cuidado, recomendaciones de especialistas. El interés que muestra un suscriptor al abrir un correo sobre salud cardiovascular es un dato de comportamiento de marketing perfectamente legítimo, siempre que no se convierta en una etiqueta clínica sobre esa persona.
Portal del paciente
El portal donde el paciente gestiona sus citas, ve resultados o se comunica con el centro es una fuente muy rica de datos, pero también la más delicada. Aquí la regla que aplicamos es tajante: los datos del historial clínico se quedan en el sistema asistencial (HIS) y no se exportan al CRM de marketing bajo ningún concepto. Lo que sí puede pasar al entorno de marketing son eventos de uso: que el paciente entró al portal, que descargó un documento, que confirmó una cita. Eventos de comportamiento, no contenido clínico.
Segmentación por intereses de salud sin perfilado clínico
Aquí está el matiz que marca la diferencia entre una estrategia de marketing sanitario responsable y una que se mete en terreno pantanoso: segmentar por interés declarado en salud es distinto de perfilar el estado de salud de una persona.
Un ejemplo práctico. Si alguien se suscribe voluntariamente a un boletín sobre salud materno-infantil, ese interés declarado es un dato de marketing legítimo: la persona ha elegido explícitamente recibir esa información. Distinto es que, a partir de que un usuario visite la web del hospital y consulte tres páginas sobre oncología, el sistema infiera automáticamente que puede tener o temer un cáncer y lo etiquete como tal en un perfil de marketing. Lo primero es consentimiento activo sobre un interés declarado. Lo segundo es perfilado clínico encubierto, y ahí es donde el RGPD pone el límite.
La regla que seguimos internamente es sencilla de enunciar y exigente de aplicar: segmentamos por lo que el paciente elige contarnos, nunca por lo que deducimos de su comportamiento. Esto significa, en la práctica:
- Categorías de interés basadas en suscripciones explícitas a contenidos («salud de la mujer», «deporte y traumatología», «salud del mayor»), no en historial de navegación inferido.
- Nada de scoring automático que cruce comportamiento web con probabilidad de patología.
- Separación estricta entre el CRM de marketing y cualquier sistema que contenga historia clínica.
Consentimiento informado vs. consentimiento de marketing
Esta es la confusión que más problemas genera en la práctica, y conviene dejarla clara desde el principio: el consentimiento informado que un paciente firma para un tratamiento o una intervención no tiene nada que ver con el consentimiento de marketing.
El consentimiento informado es un requisito asistencial que autoriza un acto médico concreto. El consentimiento de marketing es un requisito del RGPD que autoriza el tratamiento de datos personales con una finalidad comercial o de comunicación. Son dos documentos distintos, con dos bases jurídicas distintas, firmados en momentos distintos y, en nuestra organización, gestionados por sistemas distintos que no se cruzan.
Mezclarlos es el error más común y el más peligroso: incluir una casilla de marketing dentro del formulario de consentimiento informado, o justificar el envío de comunicaciones comerciales apoyándose en que el paciente «ya firmó papeles» al ingresar. Ninguna de las dos cosas es válida. El consentimiento de marketing tiene que pedirse de forma independiente, específica, informada y revocable en cualquier momento, exactamente igual que en cualquier otro sector, con la diferencia de que aquí el coste de hacerlo mal es mayor: no solo hay sanción posible, hay una relación de confianza con el paciente que se rompe.
Herramientas y flujos que usamos en el día a día
Sobre el papel esto puede sonar a teoría legal. En la práctica se traduce en una arquitectura de sistemas muy concreta, que es la que aplicamos:
- CRM de marketing separado del HIS. El sistema de información hospitalaria (donde vive la historia clínica) y el CRM de marketing no comparten base de datos. Se comunican mediante eventos anonimizados o pseudonimizados cuando es estrictamente necesario, nunca con volcado completo de información.
- Doble opt-in en captación digital. Toda suscripción a newsletter o formulario de interés pasa por confirmación explícita, con finalidad declarada en el mismo paso de captación, no en una política de privacidad genérica enlazada al pie de página.
- Analítica web configurada para agregados, no para identificación individual. Usamos herramientas de analítica ajustadas para que el comportamiento en secciones sensibles (por ejemplo, salud mental u oncología) se mida en agregado y nunca quede vinculado a un perfil identificable de marketing.
- Gestión de consentimientos independiente y auditable. Un sistema de gestión del consentimiento (CMP) que registra qué aceptó cada persona, para qué finalidad y cuándo, y que permite revocar en un clic. Esto no es solo cumplimiento: es lo que nos permite demostrar, si hace falta, que hicimos las cosas bien.
- Revisión conjunta con el delegado de protección de datos. Ninguna campaña de captación de leads en clínica privada sale sin pasar por esta revisión previa. Es un paso que ralentiza el lanzamiento, pero que evita disgustos mayores después.
El resultado de este montaje no es un marketing más pobre. Es un marketing más lento de construir pero más sólido de mantener: cuando la arquitectura de datos está bien diseñada desde el origen, la segmentación funciona, las campañas se pueden medir y, sobre todo, el paciente puede confiar en que su información de salud se queda donde tiene que quedarse. Este mismo cuidado con el dato es el que hace que un hospital construya, con el tiempo, la confianza que después las IA generativas detectan y premian al recomendar un centro sobre otro.
Preguntas frecuentes
¿Se puede hacer marketing digital en un hospital sin cookies de terceros?
Sí. La estrategia se apoya en first-party data recogida con consentimiento explícito: formularios propios, newsletter, portal del paciente y eventos de comportamiento en la web propia, sin depender de rastreo entre sitios.
¿Es legal segmentar pacientes por interés en salud para marketing?
Sí, siempre que la segmentación se base en un interés declarado voluntariamente por el usuario (por ejemplo, suscripción a un contenido concreto) y no en una inferencia automática sobre su estado de salud a partir de su comportamiento digital. Este mismo principio —no tratar al paciente como si fuera un cliente cualquiera— es el que desarrollamos con más detalle al hablar de cómo adaptar el funnel de marketing a la sanidad privada.
¿El consentimiento informado sirve para justificar comunicaciones de marketing?
No. Son dos consentimientos distintos con bases jurídicas distintas. El consentimiento informado autoriza un acto asistencial; el consentimiento de marketing autoriza el tratamiento de datos con fines comerciales y debe recogerse de forma independiente y específica.
